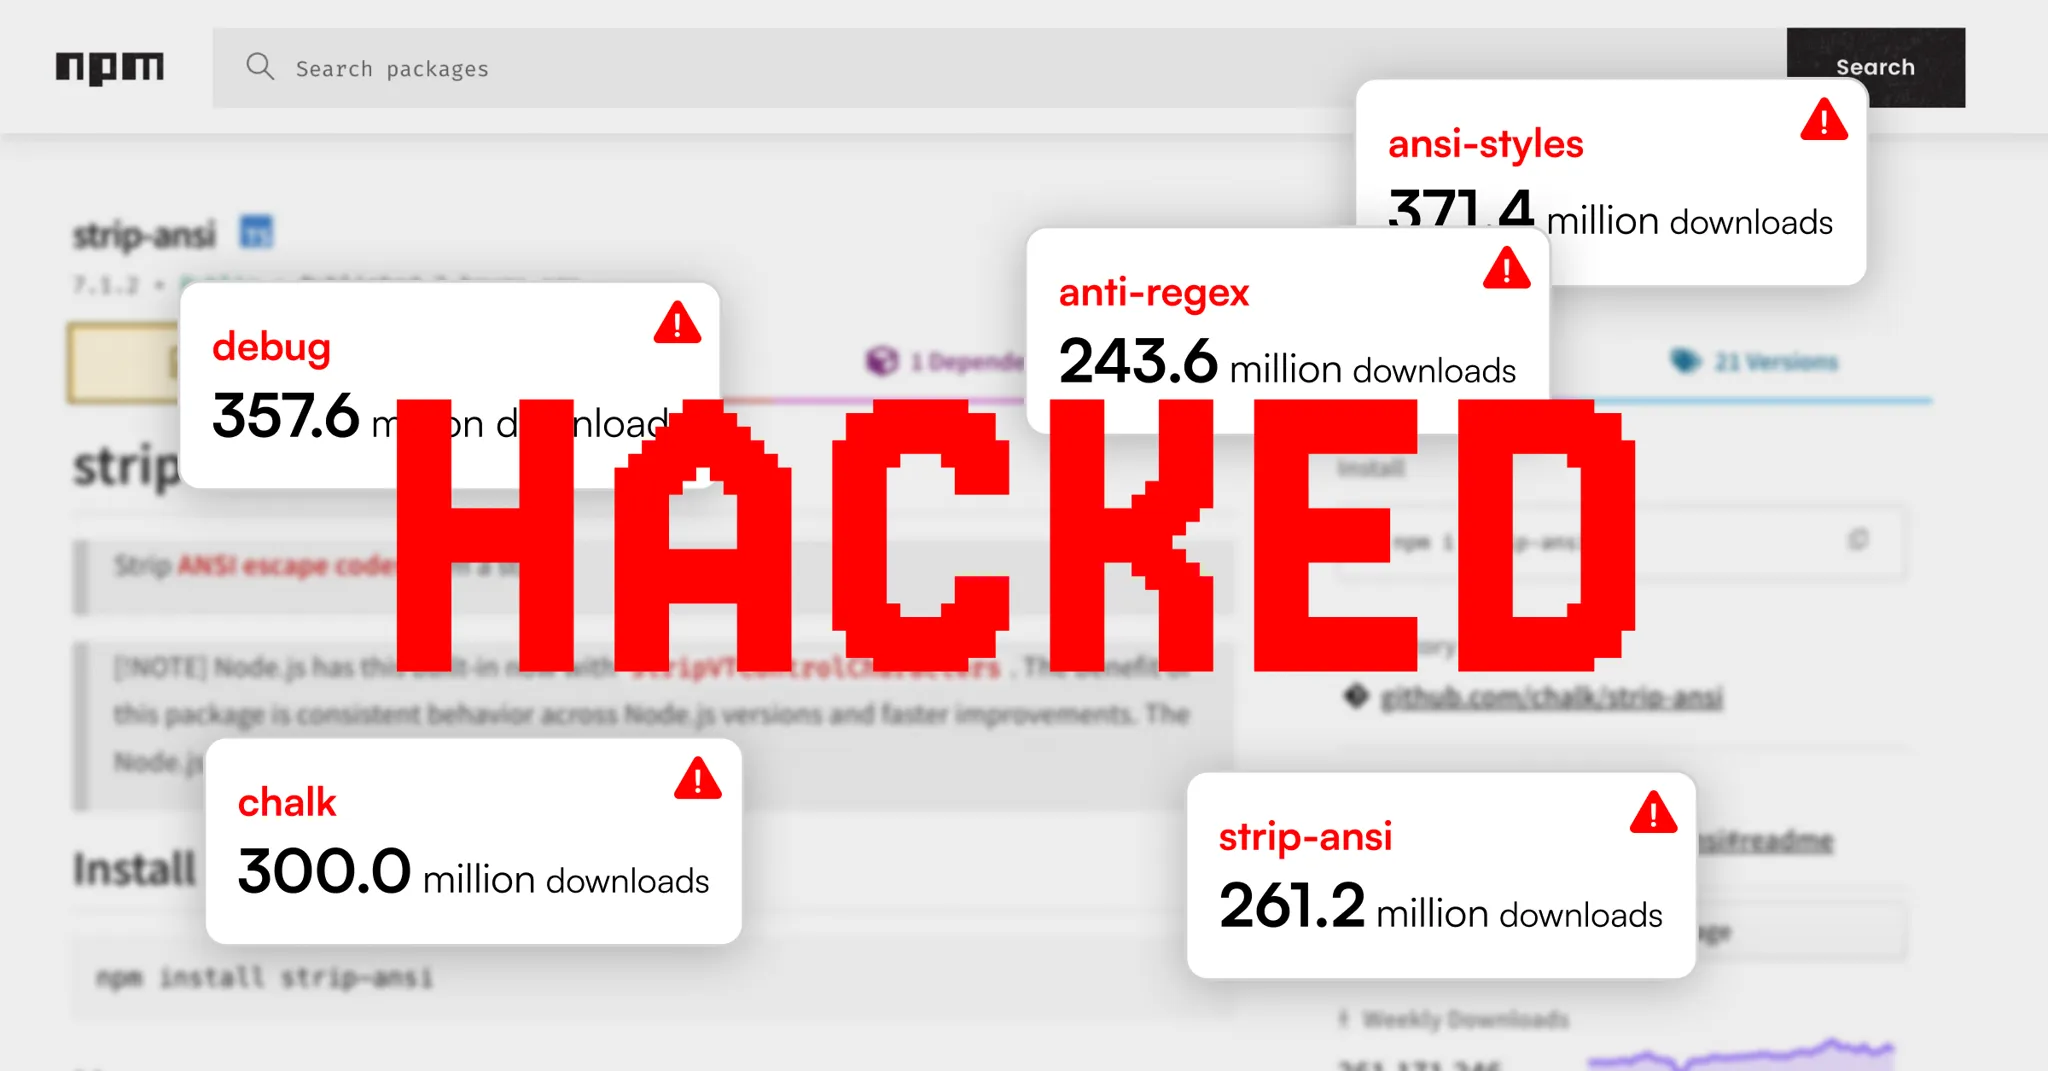
Pada 9 September 2025, komunitas JavaScript digegerkan oleh npm supply chain attack 2025. Serangan ini menjadi insiden terbesar dalam sejarah ekosistem npm.
Sebagai pengelola paket yang menopang web modern, npm menjadi target empuk. Lebih dari dua miliar unduhan mingguan tiba-tiba membawa kode berbahaya yang dirancang untuk mencuri cryptocurrency.
Serangan bermula dari email phishing yang menargetkan seorang developer bernama Josh Junan, dikenal sebagai quicks. Ia memelihara paket populer seperti chalk, debug, dan anzi-styles.
Pesan palsu dari alamat “support.npmjs.help” memperingatkan akun Josh akan dikunci jika tidak memperbarui 2FA. Sayangnya, ia tertipu, memasukkan kredensial, dan membuka jalan bagi penyerang untuk mengambil alih akunnya.
Modus Operandi Malware Crypto Clipper
Setelah menguasai akses, penyerang segera merilis versi baru dari paket terkenal. Malware ini tidak sekadar mengganggu, tetapi menyusup ke browser pengguna Web3.
Kode berbahaya tersebut memantau transaksi di aplikasi kripto seperti MetaMask. Saat pengguna mengirim Bitcoin atau Ethereum, alamat tujuan diam-diam diganti dengan dompet milik penyerang.
Jenis serangan ini dikenal sebagai crypto clipper. Berbeda dari malware biasa, clipper ini memakai algoritma jarak Levenshtein. Tujuannya, membuat alamat palsu terlihat sangat mirip dengan aslinya sehingga lebih sulit dikenali.
| Ciri Malware Crypto Clipper | Dampak pada Pengguna |
|---|---|
| Menyusup ke browser Web3 | Mengganti alamat dompet kripto |
| Gunakan algoritma Levenshtein | Alamat palsu tampak serupa |
| Aktif pada paket npm populer | Menyebar cepat ke jutaan unduhan |
Dampak Serangan Terhadap Ekosistem Npm
Paket berbahaya ini bertahan sekitar dua jam sebelum terdeteksi (ref: Fireship). Dalam waktu singkat, jutaan instalasi terjadi di pipeline CI/CD, server produksi, hingga perangkat pengembang.
Meski cakupan penyebarannya besar, hasil serangan terbilang minim. Penyerang hanya memperoleh sekitar 50 dolar dalam bentuk Ethereum sebelum kode berbahaya dinetralkan.
Namun, npm supply chain attack 2025 tetap menjadi peringatan serius. Kejadian ini membuktikan betapa rapuhnya rantai pasokan perangkat lunak yang banyak digunakan developer.
Pelajaran untuk Developer JavaScript
Insiden ini membuat banyak developer menuntut sistem keamanan yang lebih kuat untuk paket populer. Beberapa bahkan menyindir dengan istilah baru, mengganti “npm install” menjadi “npm pray”.
Sindiran tersebut menggambarkan kekhawatiran nyata setiap kali memasang dependensi. Ada pula komentar sarkastik bahwa JavaScript sebaiknya fokus pada desain UI, bukan backend, agar risiko lebih kecil.
NPM supply chain attack 2025 kini menjadi catatan penting bahwa ekosistem open source perlu perlindungan lebih ketat agar tidak mudah dikompromikan.