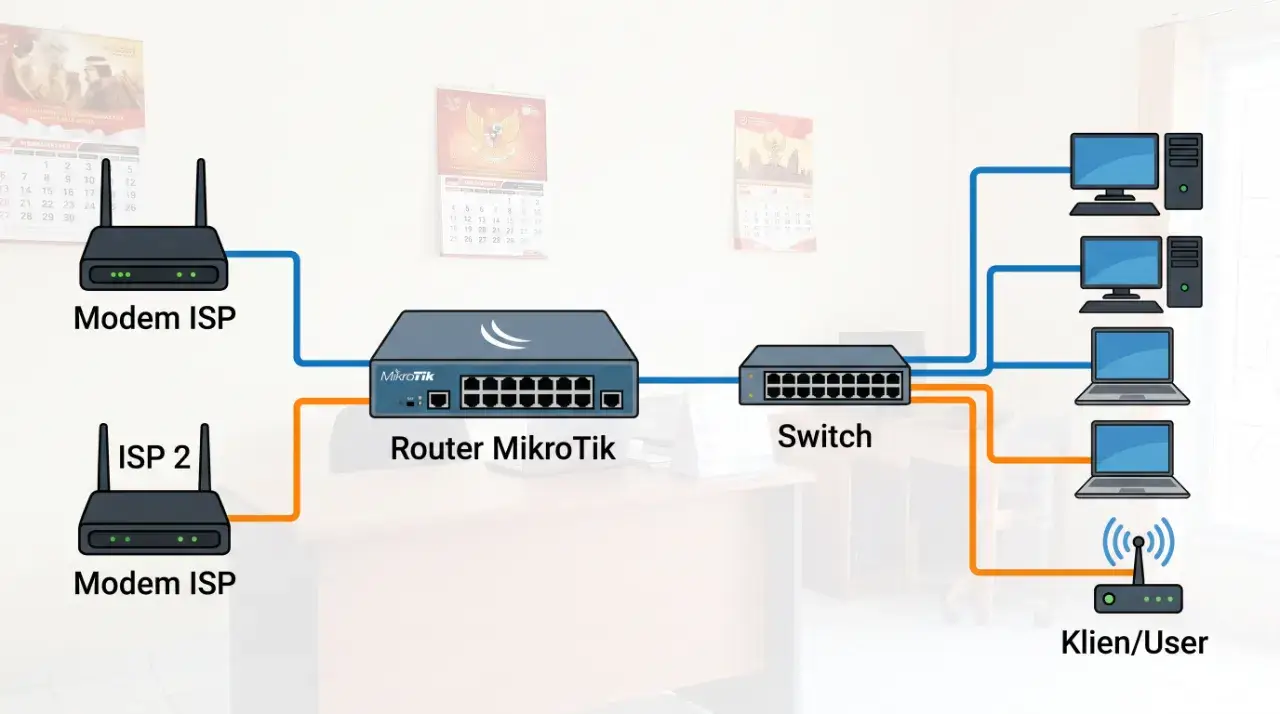
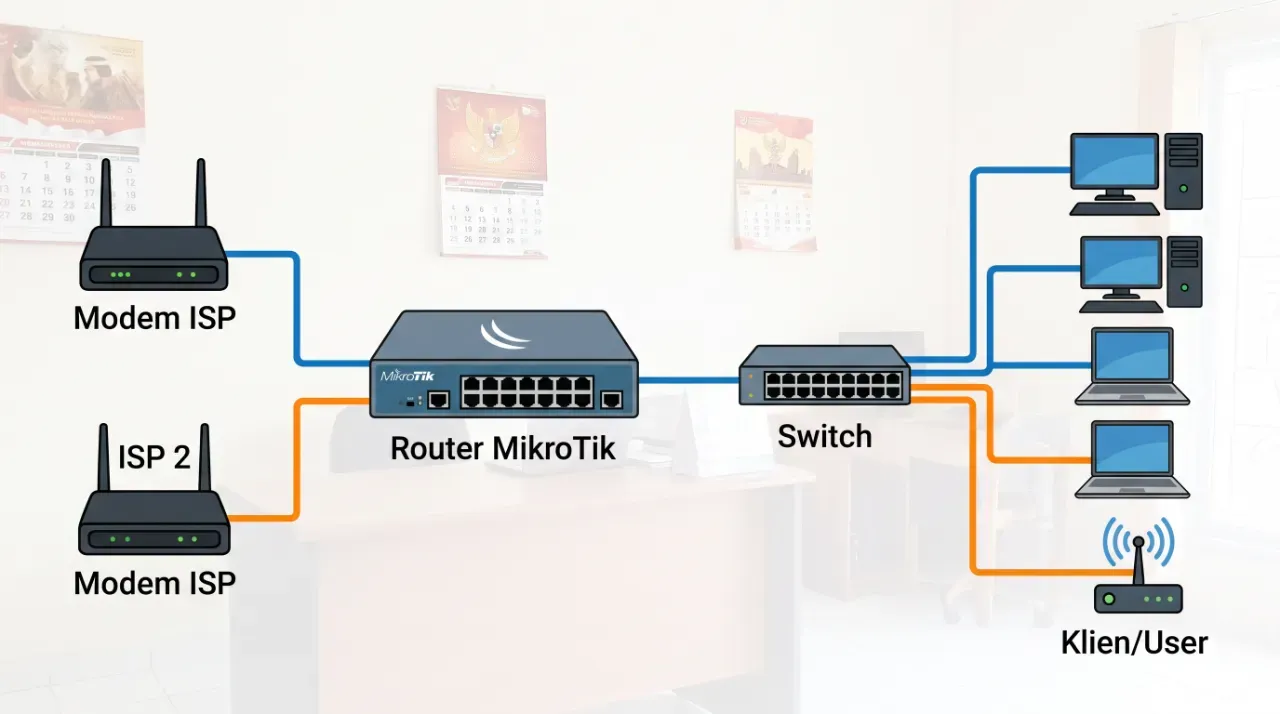
Dua sambungan internet belum tentu terpakai secara optimal jika seluruh trafik masih melewati satu ISP. Dengan load balancing, MikroTik dapat membagi koneksi pengguna ke kedua jalur sehingga beban tidak menumpuk pada satu sambungan.
Untuk konfigurasi load balance MikroTik 2 ISP, metode Per Connection Classifier atau PCC layak dijadikan pilihan awal. PCC mengelompokkan koneksi, lalu aturan routing mengarahkannya ke ISP yang ditentukan. Lengkapi pengaturan ini dengan failover agar tersedia jalur pengganti ketika salah satu koneksi bermasalah.
Namun, pahami batasannya: load balancing tidak otomatis menggabungkan kecepatan dua ISP untuk satu koneksi. Dua jalur masing-masing 1 Mbps bukan berarti satu koneksi unduhan langsung memperoleh 2 Mbps. Manfaat utamanya adalah menyediakan kapasitas yang lebih efektif untuk melayani banyak koneksi secara bersamaan.
Siapkan Topologi dan Data Kedua ISP
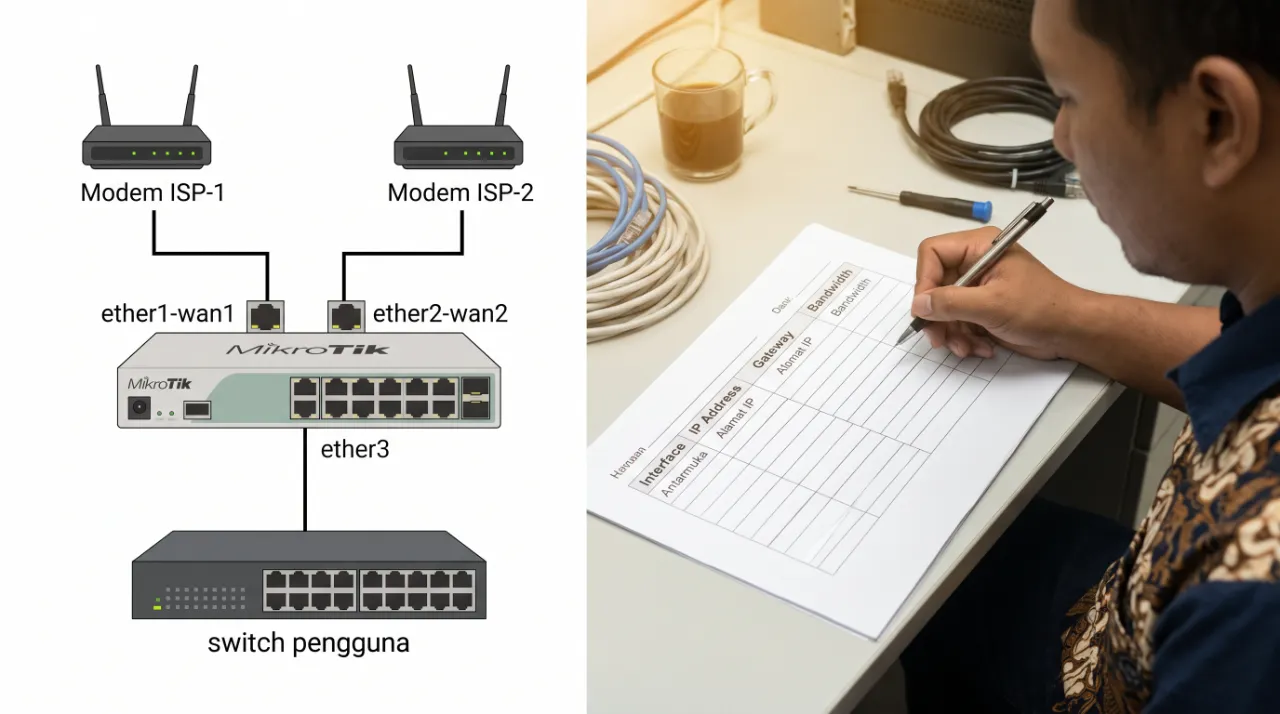
Mulailah dengan memisahkan jalur WAN dan LAN secara jelas. Router menerima dua koneksi ISP melalui antarmuka berbeda, sementara jaringan pengguna berada di sisi LAN. Gunakan nama antarmuka yang mudah dikenali agar aturan NAT, mangle, dan routing tidak tertukar.
Sebelum menambahkan aturan pembagian trafik, catat:
- Antarmuka yang terhubung ke ISP-1, ISP-2, dan LAN.
- Alamat IP serta gateway masing-masing ISP.
- Subnet LAN dan jaringan internal lain yang perlu tetap diakses secara lokal.
- Kapasitas setiap sambungan untuk menentukan proporsi pembagian koneksi.
Uji masing-masing ISP secara terpisah terlebih dahulu. Jika satu jalur belum bisa mengakses internet dengan benar, perbaiki koneksi dasarnya sebelum melanjutkan. Langkah ini membantu membedakan gangguan ISP dari kesalahan aturan load balancing.
Tentukan Pembagian Koneksi dengan PCC
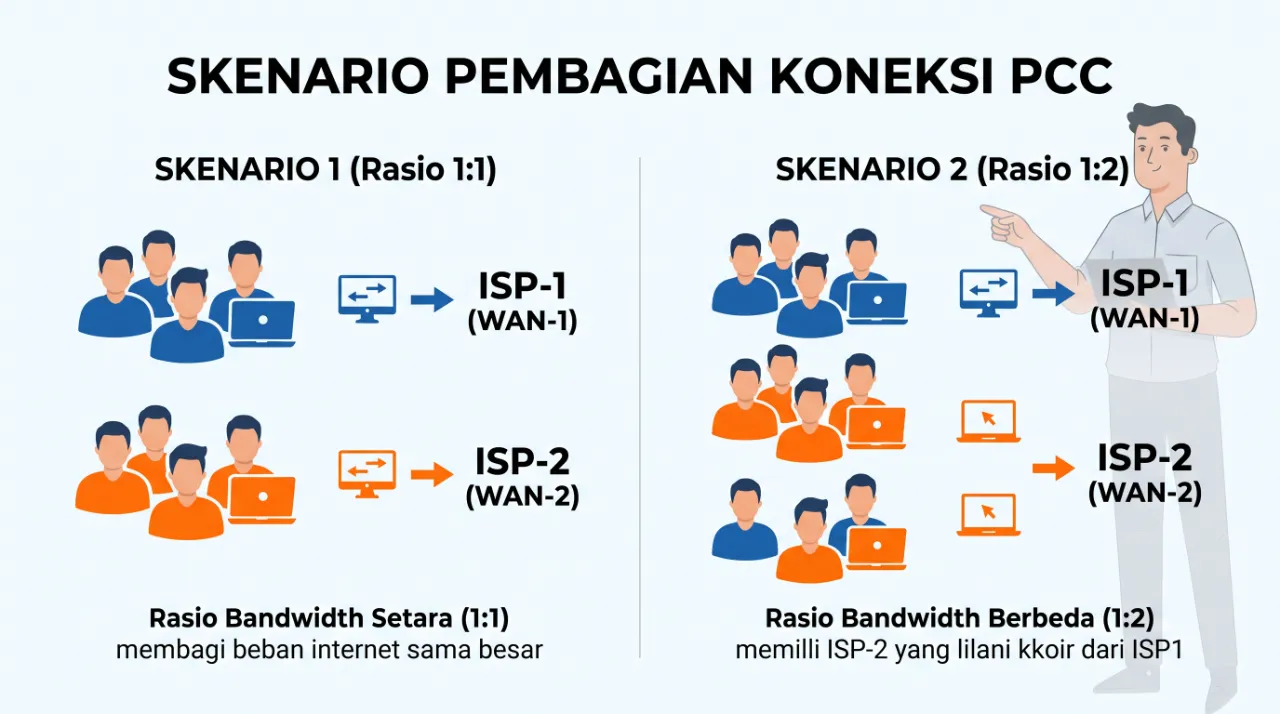
PCC menggunakan kombinasi informasi seperti alamat IP sumber, alamat IP tujuan, port sumber, dan port tujuan untuk mengelompokkan koneksi melalui proses hashing. Setelah koneksi diberi tanda, trafiknya diarahkan melalui jalur yang sesuai.
Bagian pentingnya adalah denominator dan remainder. Denominator menentukan jumlah kelompok, sedangkan remainder menunjukkan kelompok yang dicocokkan oleh suatu aturan.
- Kapasitas sama, rasio 1:1: gunakan denominator 2. Kelompok remainder 0 diarahkan ke ISP-1, sedangkan remainder 1 ke ISP-2.
- Kapasitas berbeda, rasio 1:2: gunakan denominator 3. Satu kelompok diarahkan ke ISP-1 dan dua kelompok lainnya ke ISP-2.
Proporsi tersebut mengatur pembagian kelompok koneksi, bukan menjamin grafik bandwidth selalu mengikuti rasio yang persis sama. Satu koneksi unduhan besar dapat memakai kapasitas lebih banyak daripada beberapa koneksi ringan.
Pemilihan classifier juga perlu mengikuti kebutuhan jaringan. PCC dapat menjaga koneksi yang sama tetap pada jalurnya, tetapi jangan menganggap seluruh koneksi dari satu aplikasi otomatis menjadi satu kelompok yang sama.
Susun NAT, Mangle, dan Policy Routing
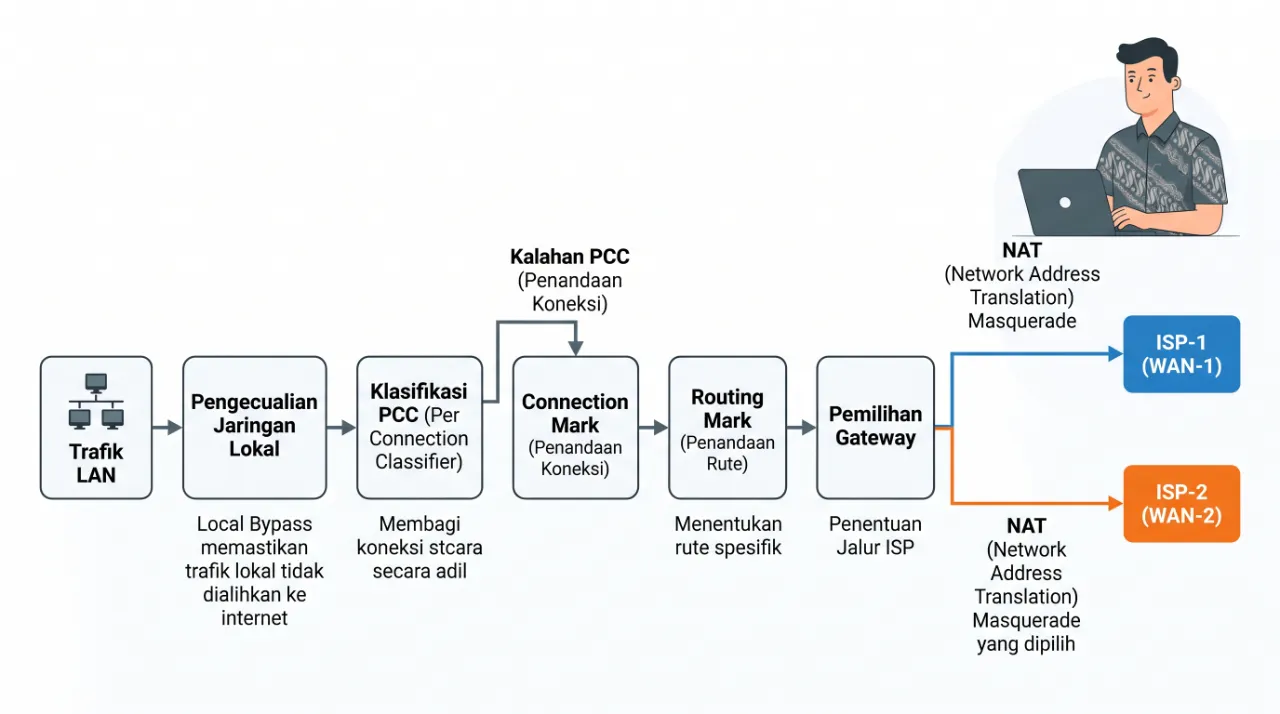
Urutan berikut merupakan kerangka konfigurasi, bukan skrip siap tempel. Nama antarmuka, gateway, jaringan lokal, dan penandaan harus disesuaikan dengan router yang digunakan. Untuk contoh implementasi yang lebih rinci, gunakan panduan PCC dari Citraweb sebagai pendamping.
1. Atur alamat jaringan dan NAT
Pastikan pengalamatan WAN serta LAN sudah benar. Kemudian buat aturan NAT masquerade untuk masing-masing jalur keluar ISP. Cocokkan aturan dengan antarmuka WAN yang tepat agar trafik pengguna diterjemahkan pada jalur keluarnya.
2. Pisahkan trafik lokal dari trafik internet
Sebelum aturan PCC diterapkan, kecualikan trafik menuju router dan jaringan internal yang memang tidak perlu melewati internet. Tanpa pemisahan ini, policy routing dapat mengarahkan trafik lokal ke jalur yang tidak semestinya.
3. Tandai koneksi berdasarkan kelompok PCC
Pada mangle, buat aturan mark-connection untuk koneksi baru dari LAN yang belum memiliki tanda. Terapkan classifier serta pasangan denominator/remainder sesuai rasio yang telah dipilih.
Gunakan nama yang mudah dilacak, misalnya koneksi_ISP1 dan koneksi_ISP2. Pada rasio 1:2, dua kelompok PCC dapat memperoleh tanda koneksi ISP-2 yang sama karena keduanya akan menggunakan jalur tersebut.
4. Hubungkan tanda koneksi dengan jalur routing
Buat aturan mark-routing berdasarkan connection mark, lalu siapkan default route yang sesuai untuk setiap penandaan atau tabel routing. Koneksi bertanda ISP-1 harus memiliki jalur menuju gateway ISP-1, begitu pula ISP-2.
Connection mark, routing mark, dan default route harus saling cocok. Mangle hanya menandai trafik; jalur keluarnya tetap ditentukan oleh routing. Periksa kembali hubungan ini jika koneksi sudah terbagi dalam pencacah aturan, tetapi trafik WAN belum mengikuti pembagiannya.
Tambahkan Failover pada Jalur yang Digunakan
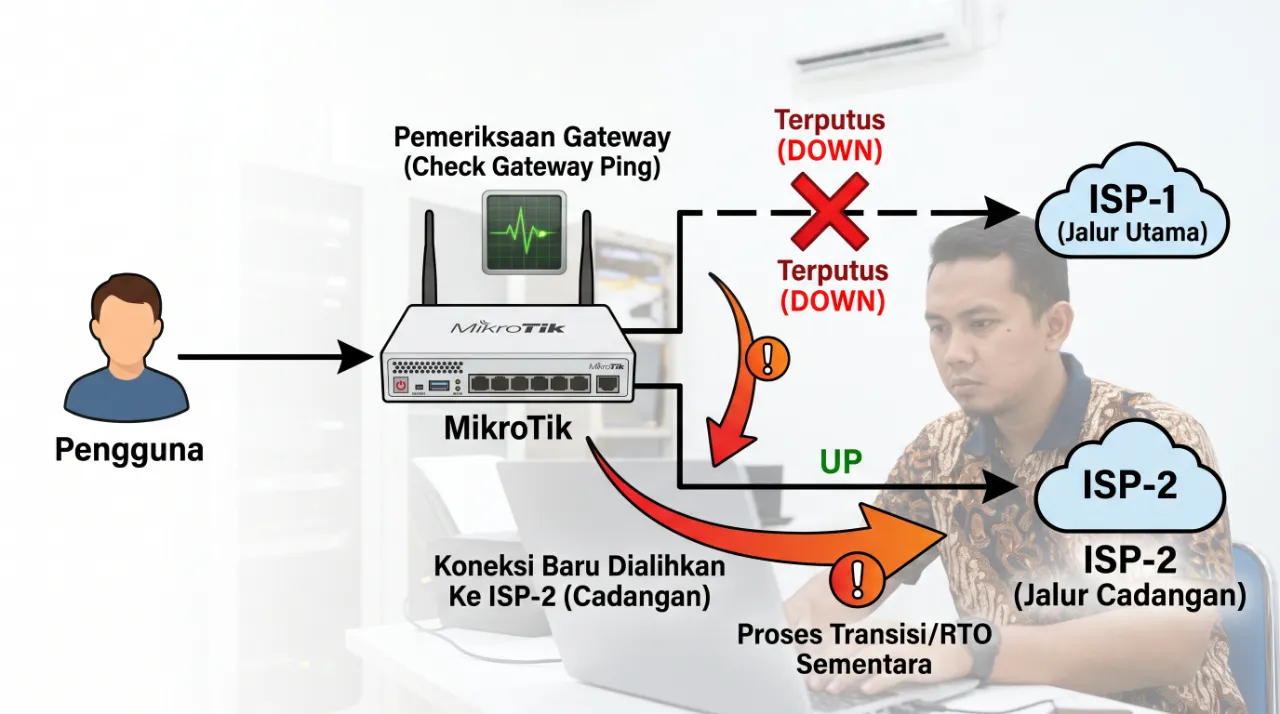
Load balancing dan failover menangani kebutuhan berbeda. Load balancing membagi beban saat kedua jalur tersedia, sedangkan failover menyediakan alternatif ketika jalur utama tidak bisa digunakan.
Dalam rancangan routing, sediakan rute utama dan cadangan untuk trafik yang diarahkan ke masing-masing ISP. Gunakan distance untuk mengatur prioritas serta check-gateway=ping untuk pemeriksaan gateway. Jangan hanya menambahkan rute cadangan pada routing utama sambil mengabaikan jalur yang dipakai trafik bertanda.
Netwatch juga digunakan dalam salah satu penelitian PCC sebagai bagian dari failover otomatis. Pilihan mekanismenya perlu disesuaikan dengan rancangan pemantauan jaringan. Apa pun pendekatannya, uji kegagalan koneksi secara nyata; keberadaan aturan cadangan saja belum membuktikan perpindahan jalur berjalan sesuai kebutuhan.
Uji Pembagian Trafik dan Telusuri Masalahnya
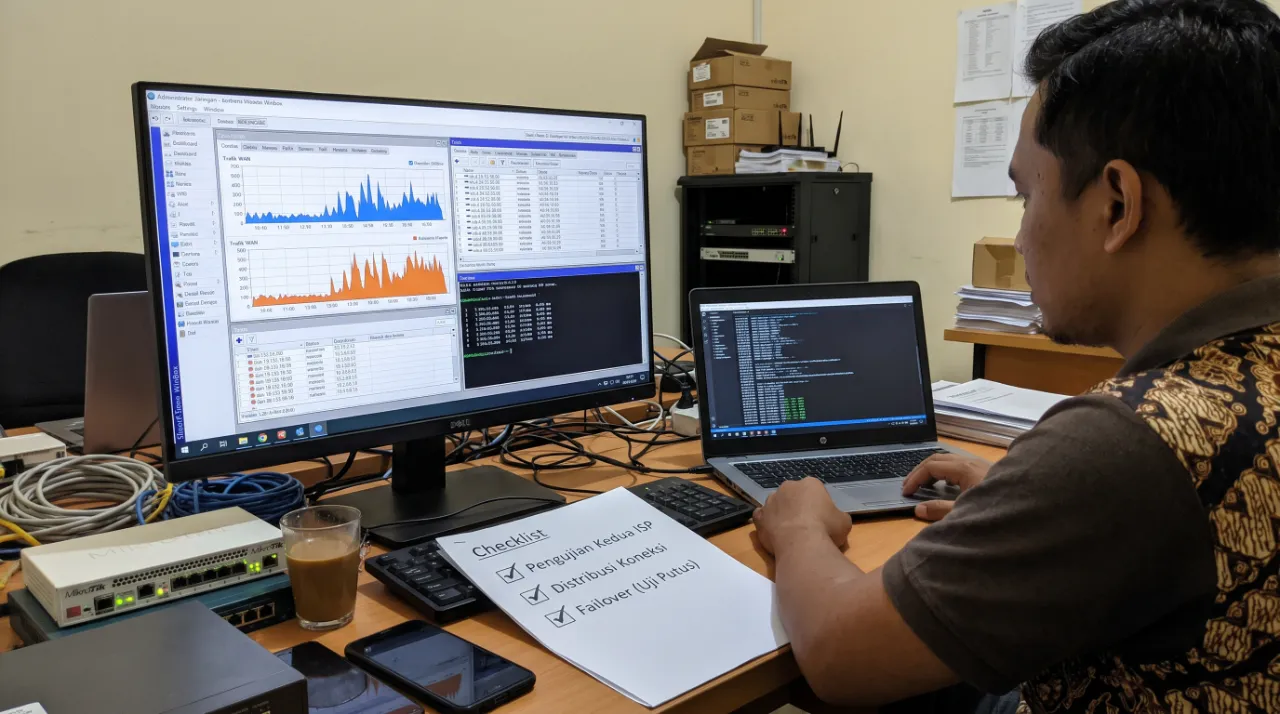
Pengujian sebaiknya melibatkan beberapa koneksi atau perangkat sekaligus. Satu unduhan tidak cukup untuk menunjukkan apakah pembagian PCC bekerja. Gunakan Torch dan Graphing untuk mengamati aktivitas kedua WAN, lalu traceroute untuk memeriksa jalur menuju beberapa tujuan.
- Hanya satu WAN aktif: periksa kecocokan aturan PCC, connection mark, routing mark, dan rute yang tersedia.
- Sebagian koneksi gagal: periksa NAT, gateway, serta pemetaan tanda koneksi ke jalur keluar.
- Akses jaringan internal terganggu: periksa pengecualian trafik lokal sebelum aturan pembagian.
- Failover tidak bekerja: periksa pemeriksaan gateway dan rute cadangan untuk trafik bertanda.
Putuskan ISP-1, periksa akses melalui ISP-2, lalu ulangi dengan kondisi sebaliknya. Amati koneksi baru maupun sesi yang sedang berjalan; jangan mengasumsikan semua sesi akan berpindah tanpa gangguan.
Terakhir, bandingkan throughput, latency, jitter, dan packet loss sebelum serta sesudah penerapan. Ukuran keberhasilannya bukan sekadar dua grafik WAN terlihat aktif, melainkan beban lebih terdistribusi, akses lokal tetap normal, dan jalur cadangan benar-benar dapat digunakan.