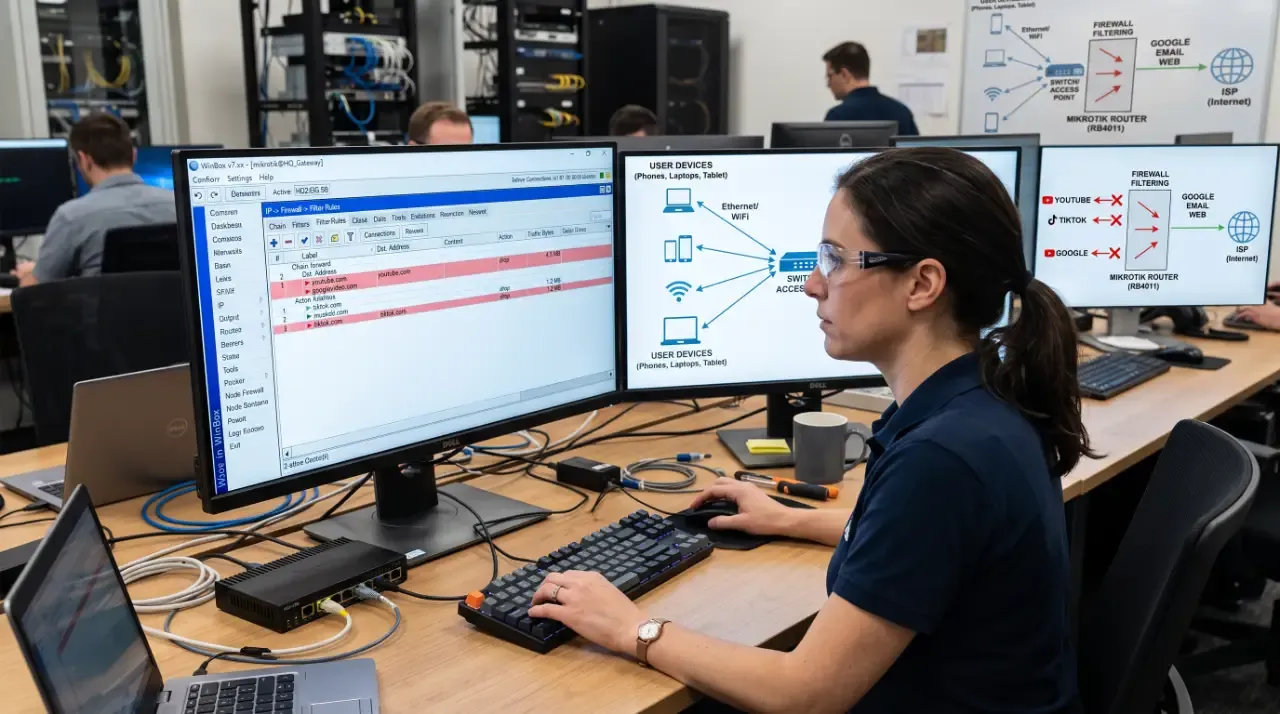
Memblokir situs di MikroTik tidak cukup dilakukan dengan satu aturan untuk semua jenis trafik. Situs HTTPS, aplikasi seluler, permintaan DNS, dan halaman HTTP lama perlu ditangani dengan metode berbeda. Untuk YouTube dan TikTok, tantangannya lebih besar karena keduanya memakai banyak domain, alamat IP dinamis, serta protokol yang tidak selalu dapat dibaca oleh satu fitur firewall.
Cara blokir situs di MikroTik yang paling masuk akal adalah memilih metode berdasarkan target dan kemampuan router. TLS Host cocok untuk domain HTTPS, DNS Static membantu menyaring nama domain, sedangkan Address List dinamis dapat dipakai untuk menangkap alamat IP layanan seperti YouTube. Layer 7 tersedia sebagai pilihan tambahan, tetapi penggunaannya perlu dibatasi karena membebani CPU.
Pilih metode pemblokiran yang sesuai
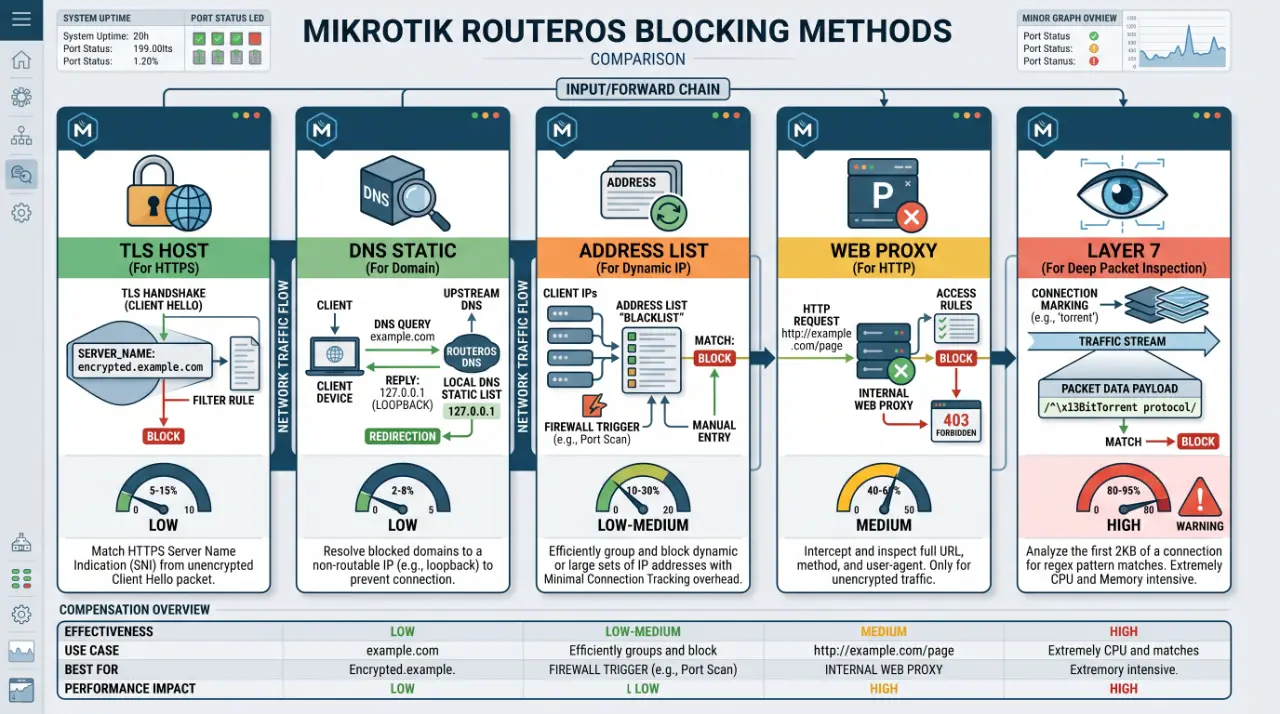
| Metode | Cocok digunakan untuk | Keterbatasan utama |
|---|---|---|
| TLS Host | Domain HTTPS tertentu dan pemblokiran terjadwal | Hanya membaca trafik TCP, bukan UDP seperti QUIC |
| DNS Static | Domain atau kata kunci yang muncul pada cache DNS | Klien harus dipaksa memakai DNS MikroTik |
| Address List dinamis | Layanan dengan banyak alamat IP seperti YouTube | Memerlukan script dan scheduler |
| Web Proxy | Situs HTTP dan pembatasan ekstensi unduhan | Tidak ditujukan untuk trafik HTTPS modern |
| Layer 7 | Pencocokan pola pada payload paket | Membebani CPU dan kurang efektif pada trafik terenkripsi |
Router rumahan berspesifikasi rendah sebaiknya memulai dari TLS Host atau DNS. Layer 7 lebih tepat untuk pengujian pada jaringan kecil, bukan sebagai aturan utama pada jaringan dengan trafik tinggi.
Memblokir YouTube dan situs HTTPS dengan TLS Host
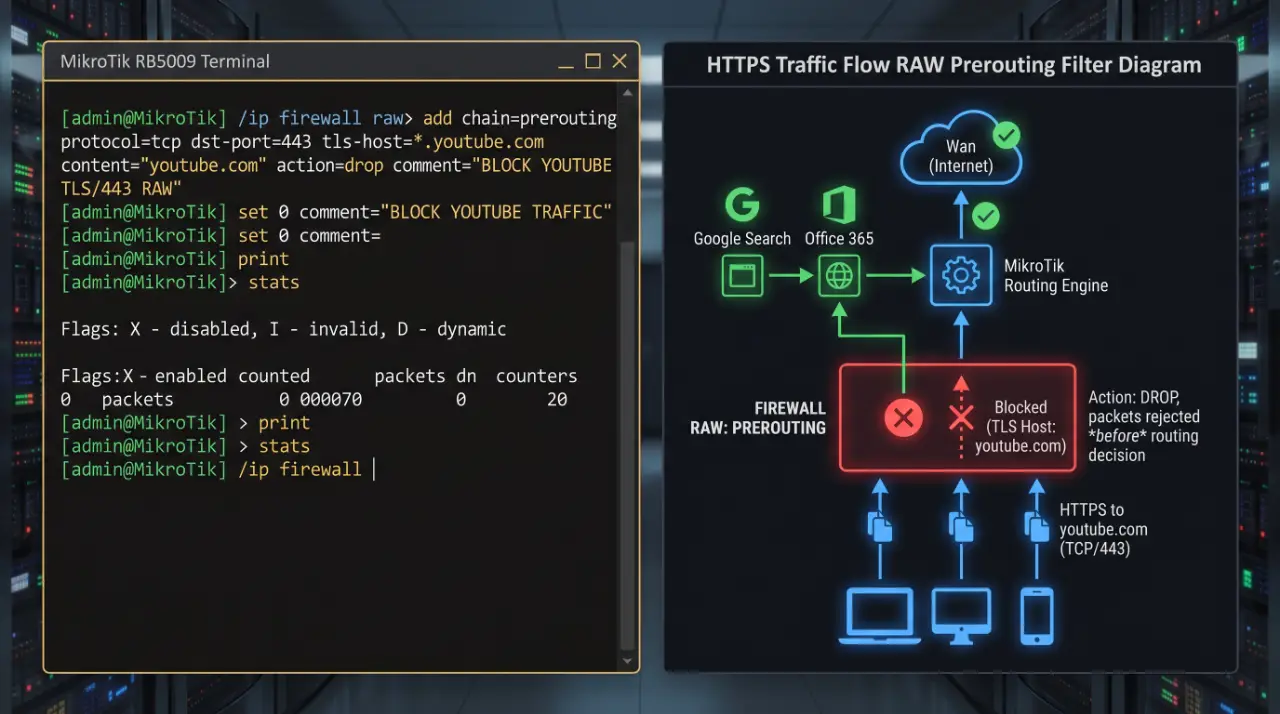
TLS Host membaca informasi SNI ketika koneksi HTTPS dibentuk. Karena pemeriksaan dilakukan sebelum seluruh data terenkripsi, router dapat mengenali domain tujuan tanpa memblokir semua layanan yang berada dalam ekosistem yang sama.
Aturan berikut menjatuhkan koneksi TCP port 443 yang terdeteksi menuju YouTube. Penempatannya pada tabel RAW membuat paket dihentikan lebih awal daripada pemrosesan filter biasa.
/ip firewall raw
add action=drop chain=prerouting protocol=tcp dst-port=443 tls-host=youtube.com comment="Blokir YouTube via TLS Host RAW"
Aturan tersebut ringan, tetapi belum menangani QUIC karena protokol itu berjalan melalui UDP. Akibatnya, akses dari aplikasi atau browser tertentu mungkin tidak sepenuhnya berhenti. Untuk YouTube, TLS Host dapat dikombinasikan dengan Address List dinamis yang menangkap IP dari domain YouTube dan GoogleVideo.
Membatasi akses hanya pada jam tertentu
Jika pemblokiran hanya berlaku selama jam sekolah atau jam kerja, gunakan parameter time pada filter rule. Contoh berikut menutup Facebook pada pukul 08.00–12.00 dan 13.00–17.00 dari Senin sampai Sabtu.
/ip firewall filter
add action=drop chain=forward protocol=tcp dst-port=443 tls-host=facebook.com time=08:00:00-12:00:00,mon,tue,wed,thu,fri,sat comment="Blokir FB Pagi"
add action=drop chain=forward protocol=tcp dst-port=443 tls-host=facebook.com time=13:00:00-17:00:00,mon,tue,wed,thu,fri,sat comment="Blokir FB Siang"
Pastikan NTP Client telah aktif agar tanggal dan waktu router sesuai. Tanpa sinkronisasi waktu, jadwal firewall dapat berjalan pada jam yang keliru.
Memaksa klien menggunakan DNS MikroTik
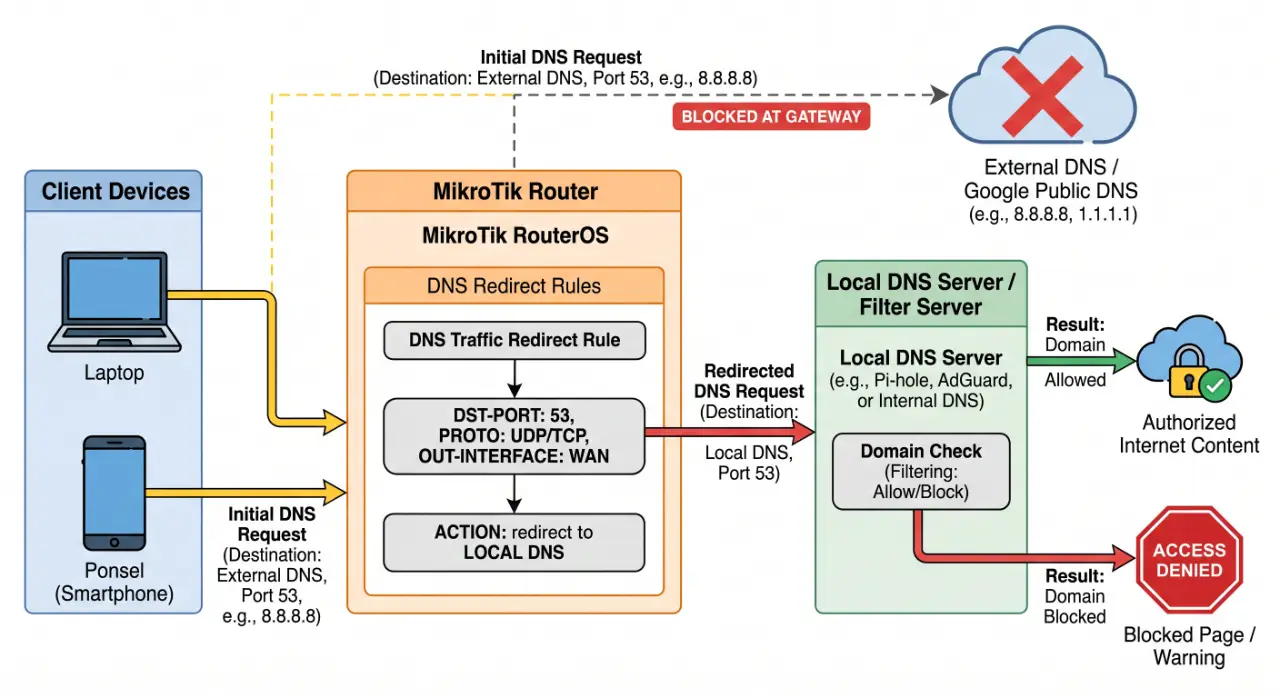
Pemblokiran DNS tidak akan konsisten apabila perangkat bebas menggunakan server DNS lain. Karena itu, trafik DNS TCP dan UDP pada port 53 perlu diarahkan kembali ke DNS lokal router.
/ip firewall nat
add action=redirect chain=dstnat comment="Redirect DNS UDP ke Router" dst-port=53 protocol=udp to-ports=53
add action=redirect chain=dstnat comment="Redirect DNS TCP ke Router" dst-port=53 protocol=tcp to-ports=53
Setelah pengalihan aktif, script dapat memeriksa cache DNS dan mencari nama yang mengandung kata tertentu, misalnya kategori judi, pornografi, cheat, atau domain berita yang memang ingin dibatasi oleh pengelola jaringan. Domain yang ditemukan kemudian dimasukkan ke DNS Static dan diarahkan ke 127.0.0.1.
Agar daftar terus diperbarui, jalankan script tersebut melalui scheduler, misalnya setiap sepuluh menit:
/system scheduler
add name=run-dns-static-block on-event=dns-static-block interval=10m start-time=startup
Metode berbasis kata kunci harus disusun dengan hati-hati. Kata yang terlalu umum dapat menangkap domain yang sebenarnya tidak ingin diblokir.
Menangkap IP YouTube dengan Address List dinamis
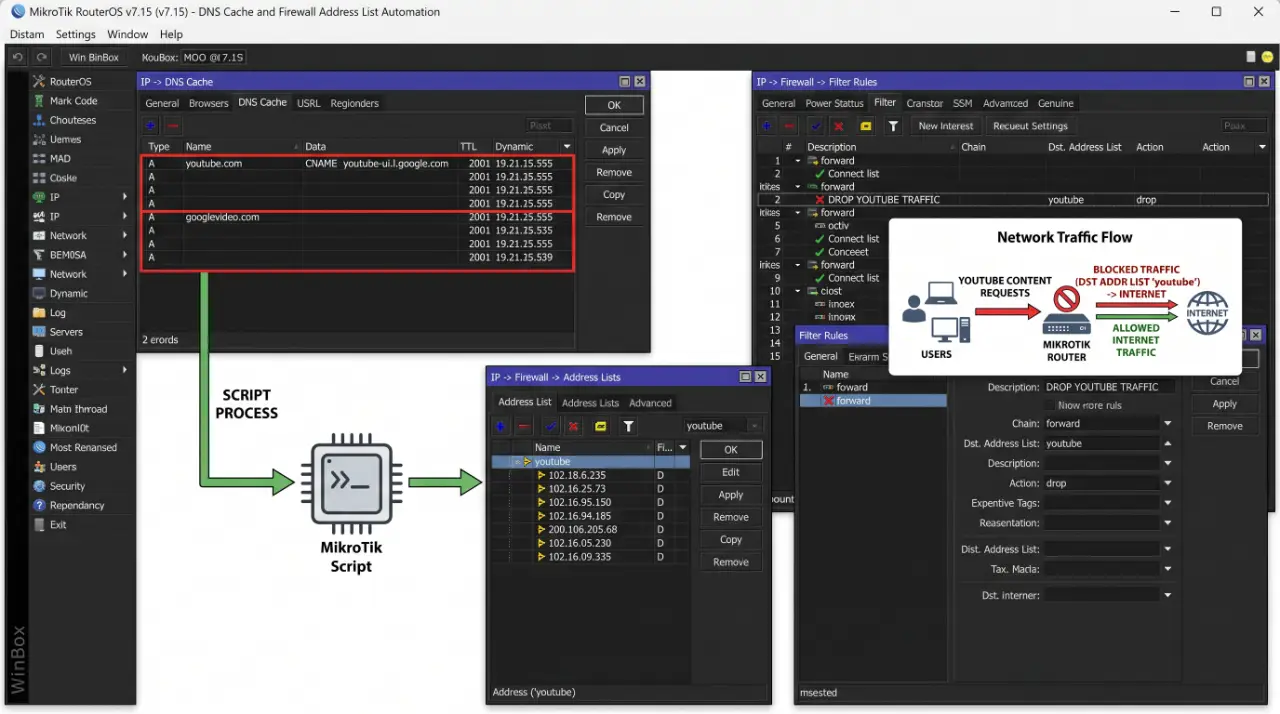
YouTube menggunakan banyak alamat IP yang dapat berubah. Daripada menulis IP satu per satu, script MikroTik dapat membaca cache DNS untuk domain youtube.com dan googlevideo.com, lalu memasukkan hasilnya ke Address List bernama youtube.
Script perlu dijalankan berkala agar daftar mengikuti alamat yang muncul pada cache. Contoh scheduler berikut menjalankannya setiap 30 detik, kemudian filter rule menjatuhkan koneksi ke seluruh IP dalam daftar tersebut.
/system scheduler
add name=run-capture-youtube on-event=capture-youtube interval=30s start-time=startup
/ip firewall filter
add action=drop chain=forward dst-address-list=youtube comment="Drop semua trafik ke IP YouTube"
Nama pada parameter on-event harus sama dengan nama script penangkap IP yang dibuat di menu System Script. Pendekatan ini lebih sesuai untuk kantor atau jaringan yang membutuhkan throughput stabil dibandingkan pemeriksaan Layer 7 pada setiap paket.
Memblokir TikTok dengan Layer 7
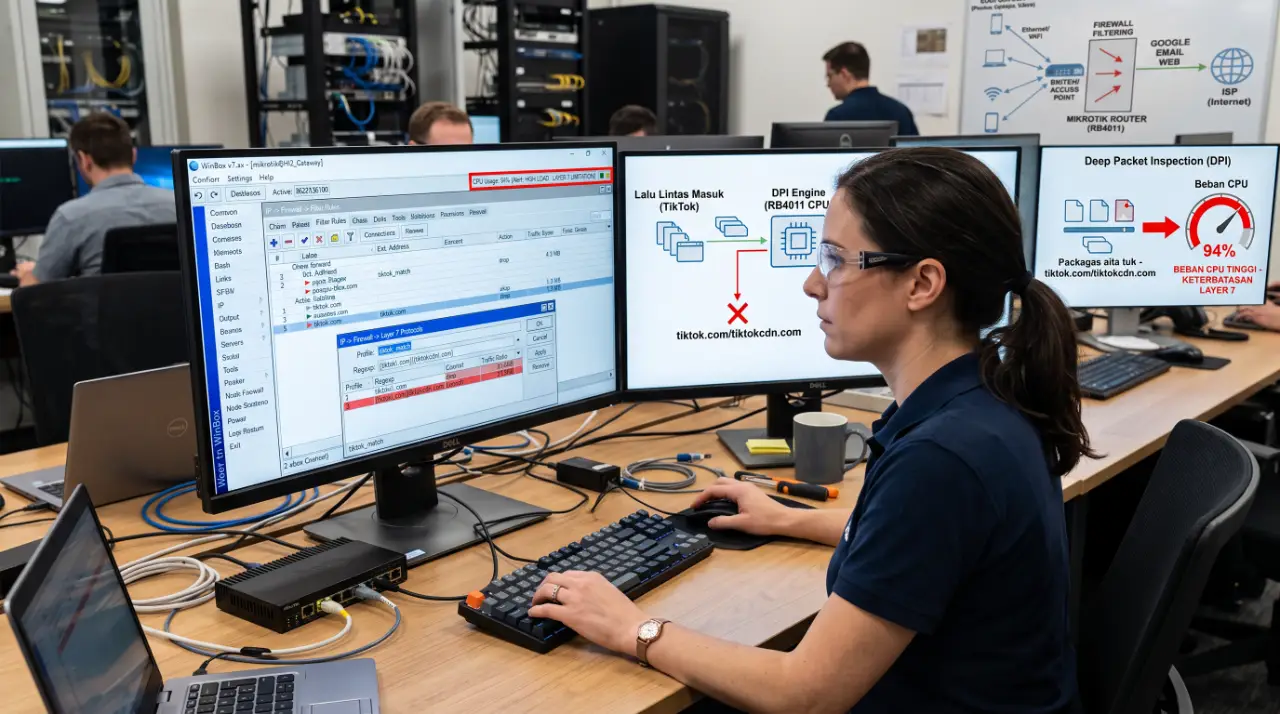
Layer 7 dapat mengenali pola domain di dalam payload menggunakan regular expression. Contoh berikut membuat pola untuk YouTube dan TikTok, lalu menghubungkannya dengan filter rule.
/ip firewall layer7-protocol
add name=youtube regexp="^.+(youtube.com|ytimg.com|googlevideo.com).*$"
add name=tiktok regexp="^.+(tiktokcdn.com|tiktok.com).*$"
/ip firewall filter
add action=drop chain=forward layer7-protocol=youtube comment="Blokir YouTube via L7"
add action=drop chain=forward layer7-protocol=tiktok comment="Blokir TikTok via L7"
Metode ini sebaiknya menjadi pilihan terakhir. Router harus membaca isi paket dan mencocokkannya dengan regex, sehingga penggunaan CPU dapat meningkat. Efektivitasnya juga berkurang pada trafik HTTPS yang sudah terenkripsi. Pada lab kecil, Layer 7 masih berguna untuk demonstrasi atau pembatasan terbatas; pada jaringan kantor, TLS Host dan Address List lebih layak diprioritaskan.
Kapan Web Proxy masih berguna?
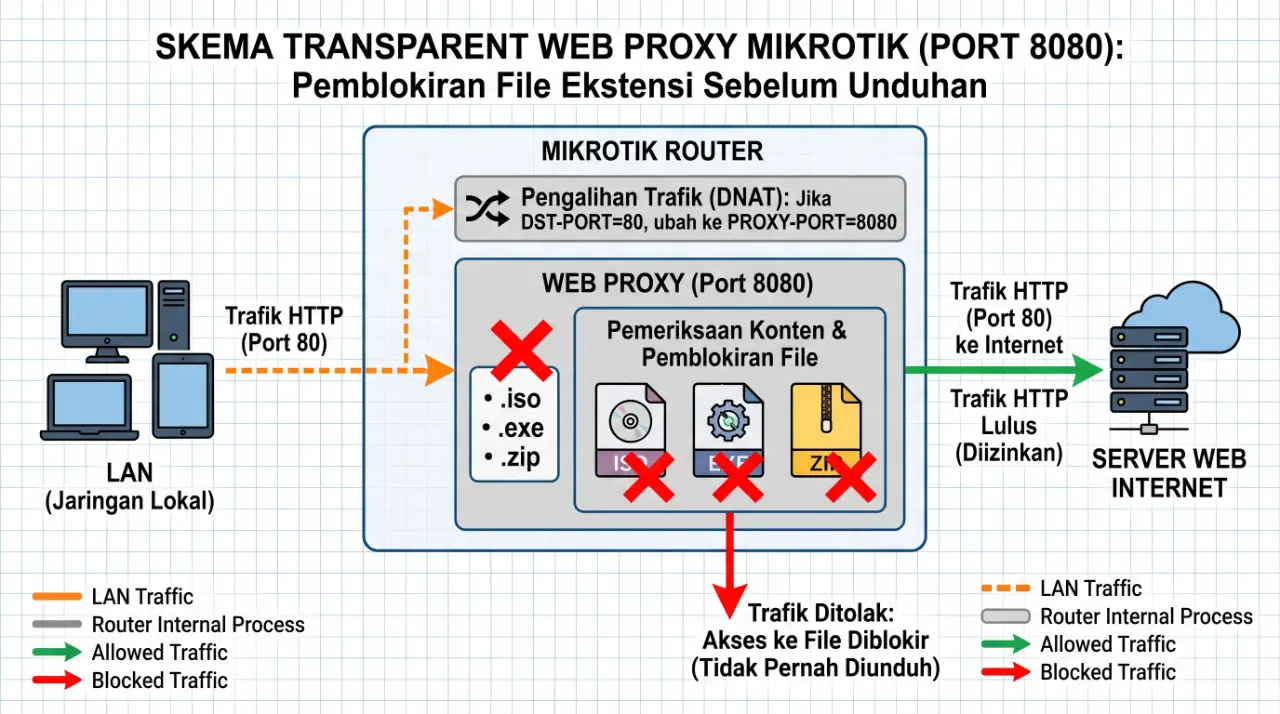
Web Proxy bawaan MikroTik berguna untuk trafik HTTP yang belum terenkripsi. Selain menyaring nama host, proxy dapat menolak unduhan berdasarkan ekstensi file, misalnya ISO, EXE, dan ZIP.
/ip proxy
set enabled=yes port=8080 max-cache-size=unlimited cache-on-disk=yes
/ip firewall nat
add action=redirect chain=dstnat comment="Transparent Proxy NAT" dst-port=80 protocol=tcp to-ports=8080
/ip proxy access
add action=deny path=*.iso comment="Blokir download file .iso"
add action=deny path=*.exe comment="Blokir download file .exe"
add action=deny path=*.zip comment="Blokir download file .zip"
Karena sebagian besar layanan modern menggunakan HTTPS, Web Proxy bukan pengganti TLS Host atau pemblokiran DNS. Fitur ini lebih tepat sebagai pelengkap untuk mengendalikan halaman HTTP dan jenis unduhan tertentu pada jaringan sekolah atau laboratorium.